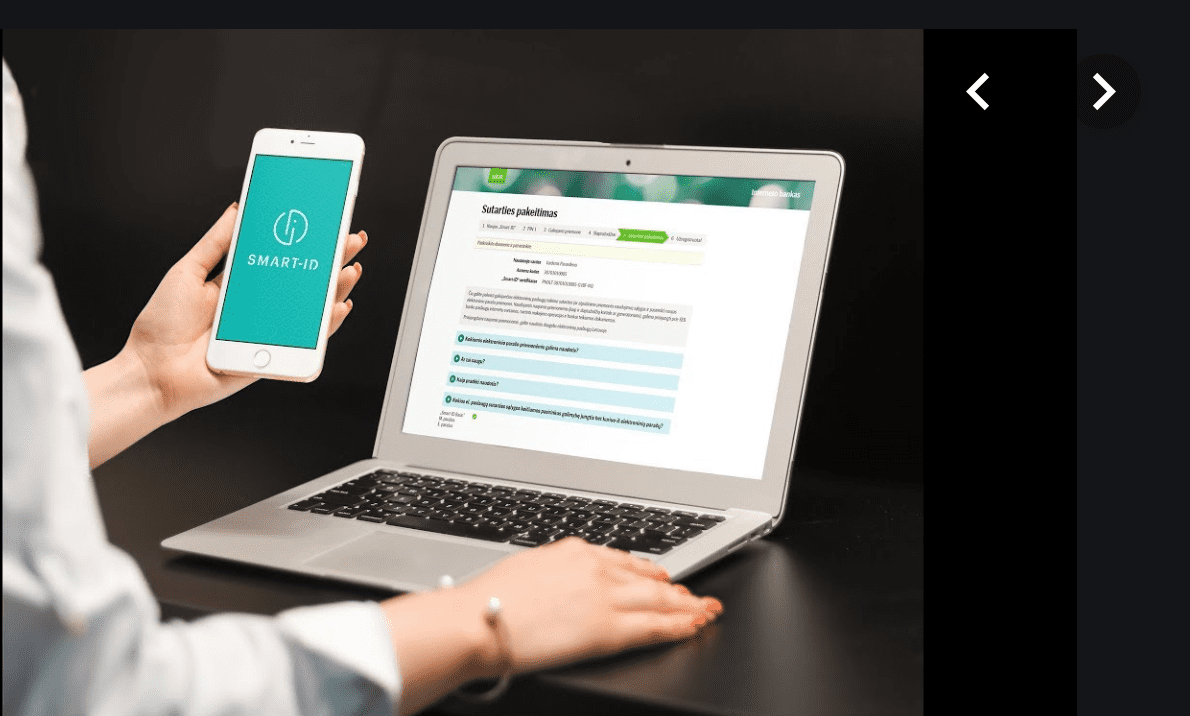
Nepaisant deklaruojamo SMART ID saugumo, šios programėlės naudotojai tebėra sukčių masalas.Šeštadienio vakarą apie 20 val. Šiauliuose, Ežero gatvėje nuo apgavikų nukentėjo 53-ejų metų šiaulietis. Vyro istorija atskleidžią gudrią sukčių schemą: atėjusi SMS žinutė neatskiriama nuo banko žinutės, paspaudus nuorodą atsidaro lyg originali atrodanti e.bankininkystė, o čia suvedus savo prisijungimo duomenis – pinigai iškart išplaukia į nusikaltėlių sąskaitą.
Pasak policijos, šiaulietis į savo mobiliojo ryšio telefoną gavo AB SEB banko elektroninės bankininkystės programos Smart ID patvirtinimo užklausą. Vyras mėgino nereaguoti, bet užklausa nuolat atsinaujindavo, tad negalėdamas jos išjungti suvedė PIN2 kodą. Vėliau patikrinus banko sąskaitą paaiškėjo, kad iš banko sąskaitos buvo nuimti 1790 eurų, kurie pervesti į nepažįstamo asmens sąskaitą.
Kaip rugsėjo mėnesį suskaičiavo SEB bankas, SMS apgavysčių schema Lietuvoje yra vis dar labai nauja, tačiau per kelis mėnesius jau nusinešė 62 tūkst. eurų. Nepaisant to, tiek SEB, tiek „Smart-ID“ viešai deklaruoja, kad jų sistemos čia visiškai saugios, tačiau žmonės patenka į sukčių spąstus dėl to, kad patys atiduoda „raktą nuo seifo“.
Lietuvos kriminalinės policijos biuras pradėjo kelis ikiteisminius tyrimus, pareigūnų teigimu, pinigai tokiais atvejais nukeliauja į užsienį. SEB bankas bando kreiptis į užsienio bankus, tačiau susigrąžinti dažniausiai nebebūna ko. Vilčių atgauti pinigus – nedaug. Bendrovės vis tik žada imtis veiksmų, kad sukčiams būtų kuo sudėtingiau.
About The Author